Über Antispam Bee habe ich hier schon das ein oder andere Mal geschrieben. Die Biene von Sergej Müller ist meiner Meinung nach das derzeit effektivste Mittel zur Spam-Bekämpfung in WordPress Blogs bei gleichzeitig datenschutzrechtlicher Problemfreiheit. Außerdem werden Kommentatoren weder mit nervenden Captchas noch mit dummen Rechnungen konfrontiert. Doch das Plugin arbeitet nur gut, wenn es auch ordentlich konfiguriert ist. Bei falschen Einstellungen wird der Spamschutz löchrig und datenschutzrechtlich bedenklich.

Erfahrungen
Ich habe Antispam Bee jetzt schon ziemlich lange, vielleicht so zwei Jahre, installiert und als alleinige Methode zur Spamabwehr installiert. Vor etwa einem viertel Jahr gab es das erste Mal eine ca. zweiwöchgie Phase, in denen einige Spamkommentare durchkamen. Inzwischen ist es wieder seit Monaten muchsmäuschenstill, kein einziger Spamkommentar hat es die letzten zwei, drei Monate durch den Spamschutz geschafft.
Funktionsweise
Antispam Bee versucht Spamkommentare auf verschiedene Arten herauszufiltern. Eine sehr elegante Methode, bei der die meisten Spamkommentare auch schon hängen bleiben, ist ein via CSS (display:none) ausgeblendetes Formularfeld. Normale Besucher sehen dieses Kommentarfeld nicht und füllen es deshalb auch nicht aus. Bots füllen in der Regel alle zur Verfügung stehenden Felder aus. Die meisten Bots fallen auf diesen billigen Trick rein und werden demnach hier schon entlarvt.
Weiteres bietet Antispam Bee eine Vielzahl an weiteren Möglichkeiten, wie Bots erkannt werden können. Da wäre zum einen die Möglichkeit, BBCode (kommt in Foren zum Einsatz) als Spamgrund zu aktivieren oder bereits im Spamordner liegende Kommentare mit dem zu prüfenden Kommentar zu vergleichen. Aufgrund letzterem empfiehlt es sich, den Spamordner nicht andauernd zu löschen. Antispam Bee bietet zum Beispiel die praktische Möglichkeit an, vorhandenen Spam nach einer gewissen Anzahl von Tagen (z. B. 60) automatisch endgültig zu löschen.
Optionen
Zu den einzelnen Einstellungsmöglichkeiten gibt es auf der Homepage von Antispam Bee eine ausführliche Dokumentation, die jede Einstellungsmöglichkeit ausführlich beschreibt. Ich versuche hier nur einzelne Punkte zu betrachten.
Hier erstmal ein Überblick über alle Antispam Bee-Optionen und meinen persönlichen Einstellungen:

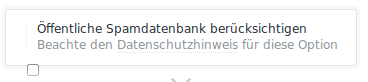
Erwähnenswert wäre hier zum einen der Punkt „Öffentliche Spamdatenbank berücksichtigen“, welcher deaktiviert ist, da mit dem europäischen Datenschutzrecht nicht vereinbar. Wäre diese Option aktiviert, würde das Plugin die verdrehte IP-Adresse des Kommentators an eine Spamdatenbank senden und sie mit dort gespeicherten IP-Adressen von bekannten Spam-Kommentatoren/Bots vergleichen.
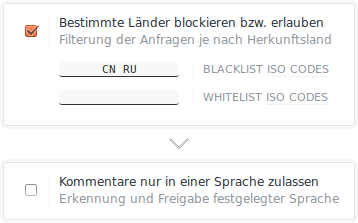
Sehr interessant finde ich die Möglichkeit, Kommentare nach Herkunft oder Sprache des Kommentators zuzulassen oder zu verbieten. Ich habe mich dazu entschieden, alle Sprachen zuzulassen, aber Kommentare aus China (Kürzel CN) oder Russland (RU) zu verbieten.
Reihenfolge
Die Reihenfolge der Auflistung der verschiedenen Einstellungen, entspricht auch der Abfolge, wie Antispam Bee die verschiedenen Prüfungen am Kommentar durchführt. Das bedeutet zum Beispiel, dass Punkt 1 – „Genehmigten Kommentatoren vertrauen“ – alle darauf folgenden Punkte aussticht. Schreibt ein bereits bekannter und zugelassener Kommentator also plötzlich aus China, weil er womöglich dort auf Urlaub ist, sollte dieser Kommentar auch dann zugelassen werden, wenn China in der Liste der blockierten Länder auftaucht.
Weitere Vorkehrungen gegen WordPress-Spam
Unabhängig von Antispam Bee habe ich in WordPress die Option aktiviert, dass der erste Kommentar eines jeden Kommentators immer erst freigeschaltet werden muss. Das schützt dann nicht nur gegen Spam von Bots, sondern auch vor rechtlich bedenklichen Beiträgen von Menschen.
Schreibe einen Kommentar